腾讯云金融机房安全规格详细解析 为业务外包服务构建可信基石
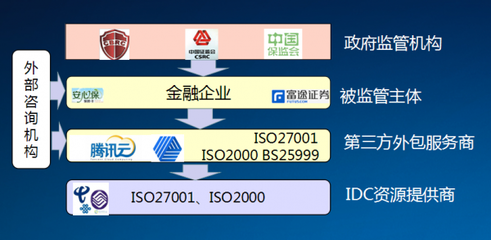
随着金融行业数字化转型的深入,越来越多的金融机构选择将部分业务外包,并基于云平台开展。腾讯云金融机房作为承载金融业务的关键基础设施,其安全规格备受关注。本文基于速途网的行业报道,详细解析腾讯云金融机房的安全规格,探讨其如何为基于云的业务外包服务提供坚实保障。\n\n## 一、金融机房安全规格体系概览\n腾讯云金融机房遵循国家金融行业标准与监管要求,构建了多层次、全方位的安全防护体系。该体系覆盖物理安全、网络安全、主机安全、应用安全、数据安全及安全管理等方面,确保金融业务在云端的安全稳定运行。\n\n## 二、物理安全:数据中心的高标准防护\n物理安全是金融机房安全的基础。腾讯云金融机房采用高等级数据中心设计,具备以下特点:\n- 异地多活架构:机房分布在多个地理位置,具备容灾能力,确保单点故障不影响业务连续性。\n- 严格访问控制:7×24小时安保巡逻,生物识别门禁系统,分区权限管理,确保非授权人员无法进入。\n- 环境监控:温湿度、电力、消防等系统实时监控,配备UPS不间断电源和柴油发电机,保障电力供应持续稳定。\n- 防灾设计:抗震、防水、防雷等设计符合国家标准,降低自然灾害风险。\n\n## 三、网络安全:纵深防御与隔离\n腾讯云金融机房在网络层面采用了纵深防御策略:\n- 网络分区隔离:根据业务重要性划分不同安全域,实施严格的访问控制策略,防止横向渗透。\n- DDoS防护:提供T级DDoS防护能力,有效抵御大流量攻击,保障业务可用性。\n- 入侵检测与防御:部署IDS/IPS系统,实时监测并阻断恶意流量。\n- 安全组与网络ACL:通过虚拟防火墙实现细粒度访问控制,确保只有授权流量可通过。\n\n## 四、主机与虚拟化安全\n- 安全加固:对物理服务器和虚拟机进行安全基线配置,关闭不必要的端口和服务,定期漏洞扫描与修复。\n- 虚拟化隔离:采用硬件辅助虚拟化技术,确保不同租户之间的强隔离,防止虚拟机逃逸。\n- 防病毒与恶意软件防护:部署主机安全agent,实时检测并清除恶意软件。\n\n## 五、数据安全:全生命周期保护\n金融业务对数据安全要求极高,腾讯云金融机房提供:\n- 数据加密:支持传输加密(TLS/SSL)和存储加密(KMS),客户可自主管理密钥。\n- 数据隔离:通过逻辑隔离和物理隔离结合,确保不同客户数据不交叉。\n- 备份与恢复:提供多副本存储和跨地域备份能力,保障数据持久性达99.9999999%。\n- 数据脱敏:支持敏感数据脱敏,满足监管要求。\n\n## 六、安全管理与合规\n腾讯云金融机房已通过多项金融行业合规认证,如等保四级、金融行业云计算安全标准等。安全管理包括:\n- 安全运营中心(SOC):7×24小时安全监控,实时响应安全事件。\n- 权限管理:严格的运维权限管控,操作审计日志留存,确保所有操作可追溯。\n- 供应链安全:对硬件和软件供应商进行安全评估,确保供应链可信。\n\n## 七、基于云的业务外包服务的安全实践\n对于金融机构而言,将业务外包至腾讯云金融机房时,需关注以下安全实践:\n1. 明确责任边界:根据共享责任模型,金融机构需负责自身应用、数据及访问管理安全,腾讯云负责基础设施安全。\n2. 接入安全评估:在迁移前进行安全风险评估,合理设计安全架构。\n3. 持续监控与审计:利用腾讯云提供的安全产品(如云审计、云监控)实现持续安全监控,并定期进行合规审计。\n4. 应急响应协同:与腾讯云建立应急响应机制,确保安全事件快速处置。\n\n## \n腾讯云金融机房通过高标准的物理安全、网络安全、数据安全及合规管理,为金融业务外包提供了可信赖的云基础设施。金融机构在采用云服务时,应充分了解其安全规格,并结合自身业务特点,构建完善的安全管理体系,确保业务安全合规运行。
如若转载,请注明出处:http://www.lncmac.com/product/18.html
更新时间:2026-11-01 22:25:14